
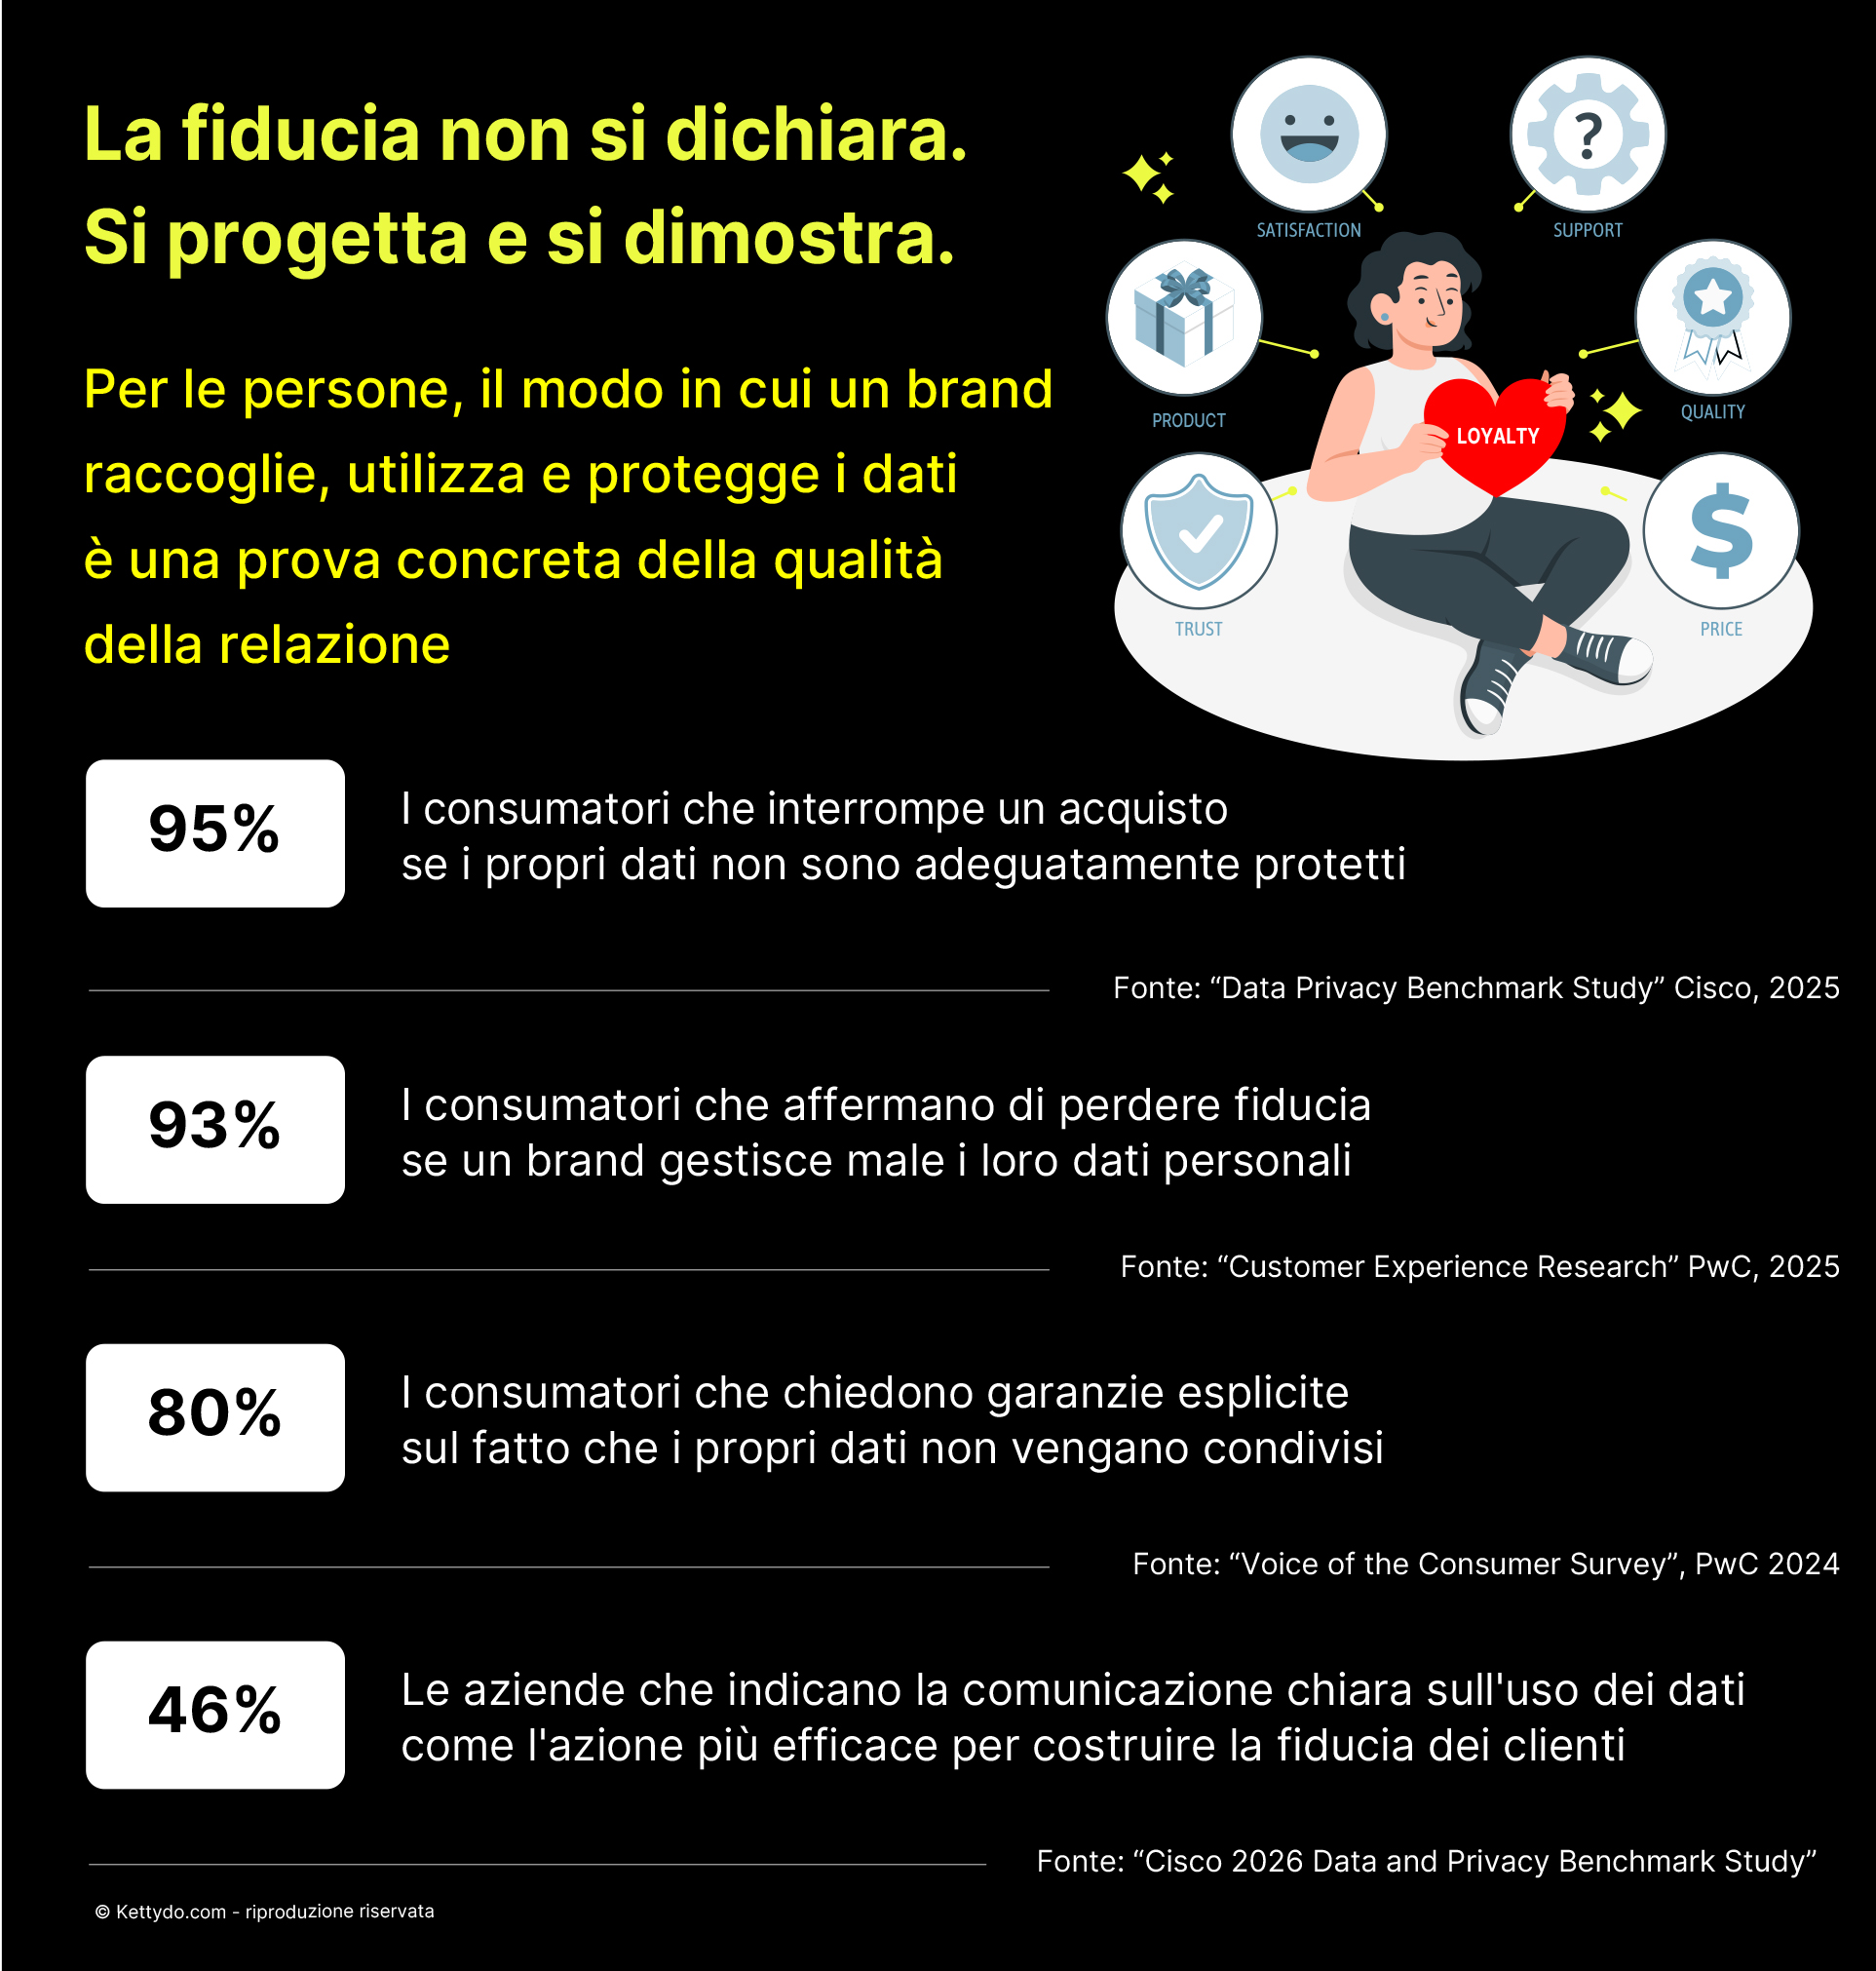
Loyalty e compliance sono gestite da due funzioni aziendali diverse: dal marketing e dai legal. Questo è il motivo per cui, rispetto alla relazione tra brand e persone, in azienda vengono considerate due dimensioni distinte. Il marketing si occupa di progettare i trigger dell’attrazione, della connessione e del coinvolgimento che favoriscono la fiducia e la fedeltà delle persone nel tempo. Il reparto legal si occupa di presidiare i meccanismi della tutela dei dati, della trasparenza dei processi e della responsabilità nell’uso delle informazioni, che garantiscono la sicurezza e la correttezza della relazione nel tempo. Oggi questa separazione non ha più senso. Una multicanalità fisica e digitale che ha diversificato l’ecosistema dei partner di un brand, la diffusione dell’Intelligenza Artificiale e l’arrivo degli AI Agent stanno trasformando il modo in cui le marche raccolgono informazioni, prendono decisioni e personalizzano la relazione. Più cresce la capacità di conoscere le persone, più si alza l’onere di usare questa conoscenza in modo corretto e coerente.
Loyalty e compliance non sono due discipline indipendenti che procedono in parallelo. Rappresentano due componenti della stessa architettura relazionale: la prima la costruisce, la seconda ne garantisce la correttezza, la leggibilità e la conformità alle regole che tutelano le persone. Questo perché, dal GDPR in poi, le persone hanno imparato a riconoscere il valore dei propri dati e a pretendere che venga rispettato: la riservatezza non è più un tema per addetti ai lavori, è diventata una consapevolezza diffusa. Lo scambio che la loyalty ha sempre messo in atto, ovvero che la persona dà tempo, attenzione, dati, preferenze mentre il brand restituisce utilità, rilevanza, personalizzazione, riconoscimento, non può più restare implicito o affidato a una semplice informativa: va reso leggibile, dimostrabile e governabile, perché chi lo sottoscrive oggi sa esattamente cosa sta cedendo. Quando poi i dati alimentano algoritmi che decidono cosa proporre, e AI Agent che gestiscono la relazione in autonomia, la posta in gioco si alza ulteriormente: mantenere quello scambio in equilibrio richiede molto più di un consenso. La compliance non serve a evitare le sanzioni. Serve a rendere credibile la promessa che quello scambio dichiara.
Da programma a sistema serve un cambio di paradigma
Per molte aziende, oggi, un programma fedeltà resta un perimetro ben definito: una meccanica, un catalogo premi, una soglia da raggiungere, una transazione da premiare. E la compliance vive accanto a quel perimetro, come un modulo a parte. L’informativa privacy e il regolamento del concorso sono allegati al progetto principale invece che progettati insieme ad esso. È un modo di ragionare ancora molto diffuso, e per certi versi comprensibile: finché la loyalty si misura in punti e transazioni, anche le regole che la governano possono restare separate, quasi accessorie. Ma è proprio questo perimetro che sta diventando stretto. Quando un brand inizia a orchestrare in modo integrato dati, touchpoint, partner e Intelligenza Artificiale, la loyalty non è più un programma da gestire, ma un ecosistema da governare in cui la compliance non può essere usata come un add on. Diventa un asset nativamente integrato non solo nel programma di Loyalty ma in tutto il Loyalty System del brand. Più la Loyalty assume un ruolo strategico per il business, meno la conformità può essere certificata alla fine del progetto. Va progettata by Design altrimenti rischia di restare quello che è ancora oggi in molte organizzazioni: un adempimento che rincorre un programma già in funzione, invece di sostenerne l’architettura.
Il Garante dimostra perché loyalty e compliance non possono più essere separate
Il provvedimento n. 311 del 29 aprile 2026 dell’Autorità Garante per la protezione dei dati personali mostra con chiarezza cosa accade quando i dati raccolti attraverso un programma fedeltà vengono utilizzati per finalità diverse da quelle per cui erano stati conferiti. Nello specifico, il Garante è intervenuto su un caso nato all’incrocio tra un programma di fidelizzazione e un rapporto di lavoro: i dati raccolti attraverso una carta fedeltà sono stati utilizzati come base per un provvedimento disciplinare nei confronti di una dipendente. Non è la prima volta che l’Autorità si occupa di fidelity card: dalle linee guida del 24 febbraio 2005 fino alle sanzioni milionarie comminate, più di recente, a catene della grande distribuzione e della cosmetica, sono passati vent’anni. Ogni caso ricorda la stessa cosa: i dati condivisi per ottenere un vantaggio non possono essere utilizzati per finalità diverse da quelle dichiarate. Altrimenti si rovescia la promessa relazionale: la persona condivide dati aspettandosi un riconoscimento e riceve invece un danno. Non si tratta solo di illecito normativo. È la dimostrazione più evidente di ciò che accade quando un programma non è progettato per mantenere fede allo scambio su cui si fonda.
Due nature giuridiche, una sola regia
Il primo equivoco da sciogliere riguarda la natura stessa dei trigger utilizzati. Un sistema di loyalty oggi non si esaurisce nella raccolta punti: include quiz, sfide, contenuti generati dagli utenti, missioni gamificate, survey interattive, chat e via dicendo. Questi strumenti servono a coinvolgere prima ancora che a premiare e, proprio per questo, vengono spesso trattati come iniziative collaterali. Ma anche quando non distribuiscono un premio, queste meccaniche raccolgono dati, generano contenuti, talvolta coinvolgono minori o richiedono la cessione di diritti su materiali creati dalla persona: hanno quindi un proprio perimetro legale di attenzione, distinto ma non meno rilevante di quello delle meccaniche a premio. Non tutto ciò che assomiglia a un programma fedeltà, poi, risponde alle stesse regole. Le operazioni premiali come raccolte punti, cataloghi reward, missioni con soglie e livelli, hanno un inquadramento che consente continuità nel tempo e alta personalizzazione. Nel caso specifico, i concorsi a premio, quando la meccanica introduce sorte, competizione o assegnazione casuale, ricadono invece nella disciplina organica delle manifestazioni a premio prevista dal D.P.R. 430/2001 e richiedono adempimenti specifici: regolamento formalizzato, pratiche ministeriali, eventuale cauzione, verbalizzazione, supervisione notarile o camerale. Confondere le due logiche in fase di progettazione significa costruire esperienze difficili da sostenere operativamente, o peggio, non conformi. Ecco perché la valutazione normativa non può arrivare a valle del design delle meccaniche: deve accompagnarlo fin dall’inizio, qualunque sia: a premio o di puro coinvolgimento.
Dove la promessa si gioca davvero: quattro esempi
La promessa relazionale non si mantiene o si tradisce in astratto: si gioca punto per punto, nei touchpoint concreti che un programma fedeltà evoluto gestisce ogni giorno.
Il concorso a premio. Un’iniziativa “vinci un viaggio” con estrazione casuale mette in gioco esattamente lo scambio descritto: la persona partecipa dando attenzione e dati, aspettandosi in cambio una possibilità reale e regole chiare. Se il regolamento non chiarisce criteri di partecipazione, modalità di estrazione e condizioni di esclusione, chi non vince — la maggioranza — percepisce che la propria parte dello scambio non è stata onorata. E una norma, in questo caso, esiste comunque: il Codice del Consumo sanziona come pratica commerciale scorretta la comunicazione che, pur rispettando il D.P.R. 430/2001, risulta ingannevole o omissiva sulle condizioni e sulle probabilità reali di vincita.
La survey e la profilazione progressiva. Qui la catena è più lunga e vale la pena vederla tutta: la persona risponde a una survey, il sistema arricchisce il profilo, il profilo alimenta la Customer Intelligence, la Customer Intelligence guida la personalizzazione, la personalizzazione genera engagement, l’engagement rigenera fiducia. Se un solo anello di questa catena non è trasparente — se la persona non sa perché le viene chiesto un dato o come verrà usato — l’intera catena si inceppa, perché la fiducia richiesta all’inizio non trova mai la restituzione di valore promessa alla fine: è precisamente ciò che l’art. 5 del GDPR intende quando lega la raccolta dei dati a una finalità dichiarata e proporzionata.
Il reward e il wallet. Earning, burning, accrediti, cashback, conversioni in wallet digitale: ogni passaggio deve essere tracciabile e verificabile, con controlli antifrode su utilizzi anomali e policy di accesso a privilegio minimo. È qui che la promessa diventa più letterale: il valore che il sistema deve restituire alla persona (punti, cashback, un reward riscattato) deve corrispondere esattamente a quello che le è stato garantito. Un dettaglio spesso trascurato: se il valore accumulato nel wallet è rimborsabile in denaro al detentore e non solo spendibile presso l’emittente o una rete chiusa di partner, il sistema può rientrare nella disciplina della moneta elettronica prevista dalla direttiva EMD2 e recepita nel Testo Unico Bancario (artt. 114-bis e seguenti), con obblighi di autorizzazione e vigilanza da parte di Banca d’Italia che nulla hanno a che fare con il marketing.
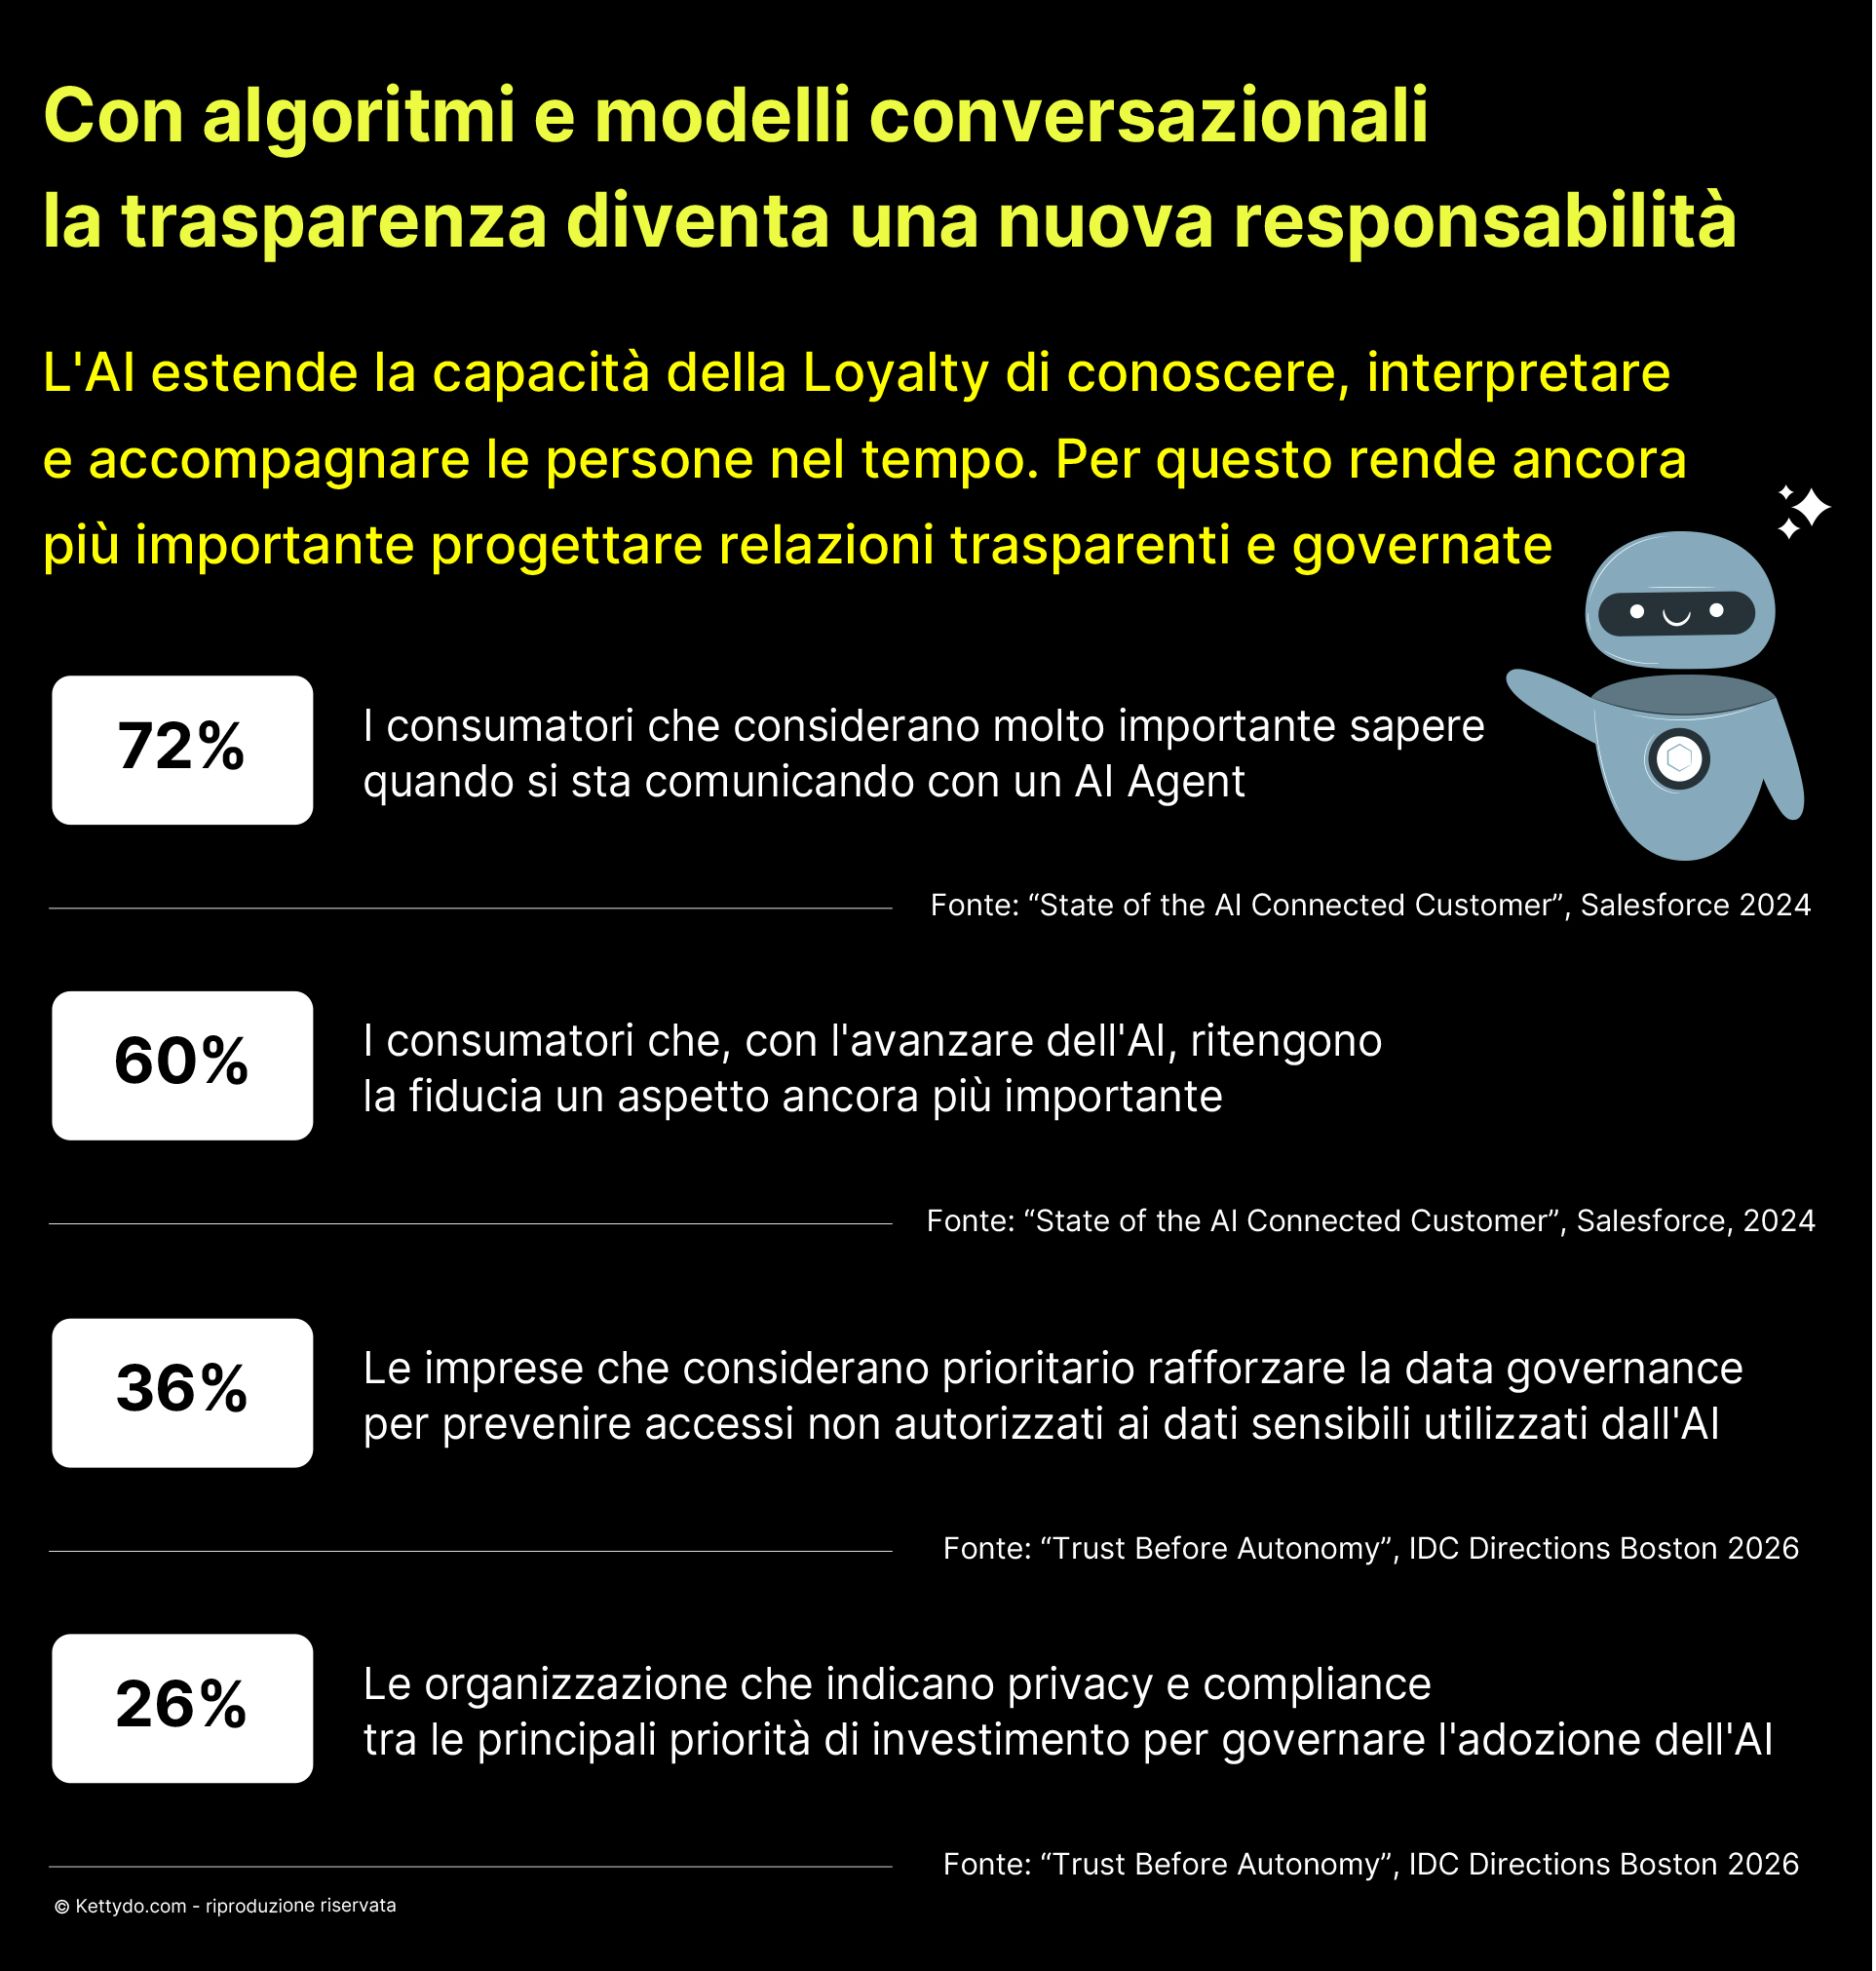
Il chatbot o l’AI Agent di loyalty care. Dal 2 agosto 2026 diventano pienamente applicabili gli obblighi di trasparenza dell’articolo 50 del Regolamento europeo sull’intelligenza artificiale (UE 2024/1689): se un assistente conversazionale gestisce il customer care del programma fedeltà, deve essere riconoscibile come sistema artificiale, salvo che ciò non risulti già evidente dal contesto. Anche questo è parte della promessa: sapere con chi, o con cosa, si sta effettivamente interagendo.
Trust by Design: quando la fiducia diventa una proprietà dell’architettura
C’è un principio che vale la pena esplicitare. Nella progettazione dell’ecosistema dell’Engagement e della Loyalty, il GDPR-by-design evolve in Trust by Design: la trasparenza smette di essere una pratica dichiarata e diventa una proprietà incorporata nel modo in cui il sistema raccoglie, utilizza e governa i dati. È questo passaggio a rendere la fiducia una caratteristica strutturale dell’architettura, attraverso un insieme di criteri progettuali che devono essere integrati fin dall’origine e restare verificabili nel modo in cui dati, processi, tecnologie e touchpoint vengono orchestrati.
Un Loyalty System progettato secondo il principio del Trust by Design:
- utilizza solo i dati necessari rispetto alle finalità dichiarate, senza accumulare informazioni “che potrebbero servire” in futuro.
- spiega perché raccoglie ogni informazione nel momento stesso in cui la richiede, invece di demandare tutto a un’informativa separata.
- restituisce un valore proporzionato ai dati che riceve, rendendo esplicito lo scambio tra persona e brand.
- rende trasparenti e verificabili le logiche con cui prende decisioni, assegna reward, determina uno status o personalizza la relazione.
- permette alla persona di controllare in qualsiasi momento dati, consensi e preferenze con la stessa semplicità con cui li ha forniti.
- evita qualsiasi utilizzo del dato che possa sorprendere negativamente la persona o risultare incoerente rispetto alle finalità dichiarate.
Quando queste condizioni sono soddisfatte, la fiducia smette di dipendere dalla buona volontà delle persone che gestiscono il programma o dalla qualità di un’informativa. Diventa una proprietà strutturale dell’architettura del Loyalty System: qualcosa che il brand garantisce per come ha progettato l’intero ecosistema di relazione, non soltanto per ciò che dichiara, ma per la sua capacità di meritare ogni giorno i dati che le persone scelgono di condividere.
Continuous Compliance: la promessa va rinnovata, non solo firmata
Se la compliance è ciò che garantisce la promessa relazionale, allora non può esaurirsi in una verifica fatta a progetto concluso, perché quella promessa non si mantiene una volta sola: si rinnova a ogni interazione. Un ecosistema di Engagement e Loyalty evolve continuamente: nuovi touchpoint, nuovi partner, nuove missioni, nuove logiche di profilazione, nuovi algoritmi e nuovi AI Agent modificano costantemente il modo in cui il brand raccoglie dati, prende decisioni e genera valore per le persone. Ogni cambiamento può alterare, spesso in modo silenzioso, i termini dello scambio originario.
Nella pratica questo significa riesaminare periodicamente consensi e basi giuridiche, verificare che profilazione e finalità dichiarate restino allineate, tracciare l’evoluzione delle meccaniche di engagement e reward, validare ogni nuovo touchpoint prima del go-live e mantenere costantemente aggiornati i team coinvolti. Un sistema inizialmente corretto, senza questo presidio continuo, rischia di scivolare progressivamente verso un disallineamento tra ciò che il brand promette e ciò che è realmente autorizzato a fare. La promessa rimane scritta, ma smette lentamente di essere vera.
La responsabilità non si esternalizza
Per la persona questa catena di fornitori resta invisibile: nessuno entra in relazione con un brand pensando al provider che gestisce il wallet o alla piattaforma di CRM. La persona si aspetta un insieme coerente di touchpoint, reward e interazioni che riconosce come un’unica esperienza. Se un partner subisce una violazione di dati, se un AI Agent esternalizzato risponde in modo scorretto, se un fornitore di reward non consegna quanto promesso, la persona non distingue tra chi ha materialmente sbagliato e chi ha scelto quel fornitore: il danno alla fiducia ricade comunque sul brand, perché è con il brand che ha instaurato la relazione, non con la sua filiera di fornitori: è lui ad averle chiesto dati, attenzione e fiducia, ed è lui a doverle rispondere quando quello scambio si rompe, indipendentemente da dove sia stato materialmente l’errore. Questa è l’asimmetria che rende la governance dei partner una componente della compliance e non un capitolo a parte (la responsabilità giuridica può essere ripartita contrattualmente, quella percepita no): un DPA ben scritto protegge il brand nei confronti del fornitore, ma non lo protegge dalla persona che, a torto o a ragione, continuerà ad attribuire l’errore a lui soltanto, indipendentemente da quanti sistemi e fornitori compongano realmente il network relazionale del brand.
Quando la promessa diventa un sistema
È questa la logica di un Loyalty System: non una tappa amministrativa in più, ma la condizione perché la fiducia smetta di essere un effetto sperato e diventi una metrica osservabile: quante persone aggiornano un consenso invece di abbandonare il programma, quante completano una survey senza percepirla come un’intrusione, in quanto tempo un dato viene corretto prima che diventi un danno. Nel binomio Loyalty e Compliance, la conformità normativa non è la parte del sistema che protegge il brand dal Garante. È la parte che dimostra ogni giorno, alle persone, che la promessa fatta all’inizio della relazione viene rispettata, interazione dopo interazione nel tempo.
___________________________
Kettydo (a DGS Company) mette a sistema competenze strategiche e tecnologiche, coniugando Design Thinking e Service Design per guidare le organizzazioni in percorsi di co-creazione e progettazione finalizzati ad attrarre, ingaggiare, connettere e fidelizzare le persone in modo continuo e duraturo. La sua doppia anima consulenziale e tecnologica riflette la profondità di un’esperienza maturata attraverso competenze creative, tecniche e operative su diverse industry: su questa base Kettydo ha definito un approccio metodologico multidimensionale e data-driven all’engagement e alla loyalty. Lo sviluppo di YouserENGAGE, martech platform proprietaria, composta da una suite modulare utilizzabile sia in modalità stand-alone sia per cluster funzionali, contraddistingue Kettydo come partner in grado di garantire un approccio personalizzato ed end-to-end alla gestione della profilazione delle Loyalty Personas (utenti, consumatori, acquirenti, clienti fidelizzati), assicurando la progettazione di journey di qualità e la rilevanza delle esperienze. Lavorando su valori e trigger relazionali, il modello consente ai brand di trasformare la soddisfazione in fidelizzazione, riducendo il time-to-market dei progetti e ottimizzando gli investimenti.